Beveiliging van de Cloud De Cruciale Rol van Configuratiebeoordelingen in AWS en Azure
Beveiliging van de Cloud: De Cruciale Rol van Configuratiebeoordelingen in AWS en Azure
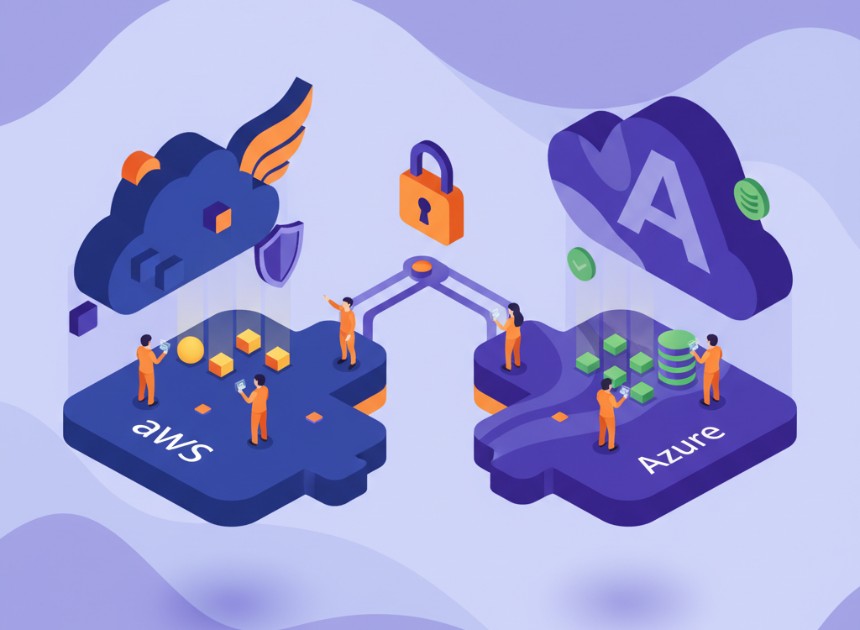
De migratie naar cloudomgevingen zoals AWS en Azure heeft ongekende schaalbaarheid ontgrendeld voor moderne ondernemingen. Echter, deze wendbaarheid gaat vaak gepaard met een aanzienlijk risico: Misconfiguratie. Terwijl cloudproviders de beveiliging van de infrastructuur zelf beheren, ligt de verantwoordelijkheid voor het beveiligen van wat er in die infrastructuur wordt geplaatst volledig bij de organisatie. Bij iExperts hebben we vastgesteld dat zelfs kleine fouten in identiteitsinstellingen of opslagrechten kunnen leiden tot catastrofale blootstelling van gegevens.
De Onzichtbare Perimeter: Identity and Access Management
In de cloud is identiteit de nieuwe perimeter. Traditionele op firewalls gebaseerde verdedigingen zijn onvoldoende wanneer toegang wordt beheerd via complexe IAM-policies. Een gespecialiseerde configuratiebeoordeling richt zich op het waarborgen dat het principe van minimale privileges strikt wordt toegepast op alle gebruikersrollen en serviceaccounts.
- MFA-handhaving: Zorgen dat Multi-Factor Authenticatie verplicht is voor alle beheerders- en gebruikersaccounts.
- Overgeprivilegieerde rollen: Het identificeren en opschonen van rollen die buitensporige machtigingen verlenen buiten hetgeen vereist is voor specifieke taken.
- Schaduwidentiteiten: Het detecteren van ongebruikte of wees-accounts die actief blijven binnen AWS IAM of Azure Entra ID.
"Cloudbeveiliging is geen binaire staat van 'veilig' of 'onveilig'; het is een continu proces van auditing en het verharden van configuraties tegen evoluerende dreigingen."
Cloudopslag Verharden: Van S3 naar Blob
Een van de meest voorkomende oorzaken van datalekken is de publieke blootstelling van cloud-opslagbuckets. Ons team bij iExperts voert diepgaande audits uit op uw AWS S3 en Azure Blob-opslagconfiguraties om ervoor te zorgen dat uw gevoelige gegevens standaard privé blijven.
- Publieke Toegang Blokkeringsverificatie
- Validatie van Versleuteling-in-rust
- Bucket Policy Audit
- Beoordeling van Lifecycle Management
Pro Tip
Raadpleeg bij het uitvoeren van een configuratiebeoordeling altijd de CIS Benchmarks voor uw specifieke cloudprovider. Deze industriestandaard-richtlijnen bieden een voorgeschreven routekaart voor het verharden van omgevingen volgens NIST CSF 2.0 en ISO 27001:2022 normen.
Conclusie: Naar een Veerkrachtige Cloudhouding
Effectieve cloudbeveiliging vereist meer dan alleen het inzetten van tools; het vereist expertanalyse om de nuances van identiteits- en resourceconfiguraties te interpreteren. Door samen te werken met iExperts voor uw configuratiebeoordelingen, zorgt u ervoor dat uw cloudinfrastructuur niet alleen functioneel is, maar ook veerkrachtig tegen de dreiging van onbedoelde datalekken en ongeoorloofde toegang.