Fintech Veerkracht Beheersen van de Integratie van SOC 2 en ISO 27001
Fintech Veerkracht: Beheersen van de Integratie van SOC 2 en ISO 27001
Het navigeren door het complexe landschap van financiële technologie vereist meer dan alleen innovatieve software; het vraagt om een strikte toewijding aan beveiliging en vertrouwen. Bij iExperts zien we regelmatig snelgroeiende fintechs worstelen onder de druk van redundante compliance-verzoeken. De druk om SOC 2 Type II te behouden voor Noord-Amerikaanse klanten terwijl men ISO 27001:2022 nastreeft voor internationale expansie, kan leiden tot een fenomeen dat bekend staat als Auditmoeheid.
De Synergie Tussen Frameworks
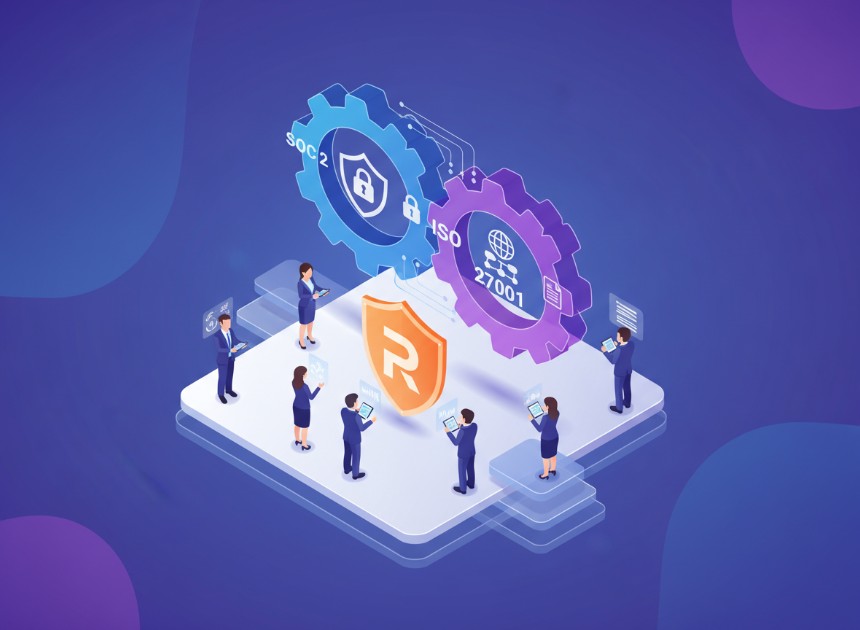
Hoewel ze vaak worden gezien als concurrerende standaarden, delen SOC 2 en ISO 27001 ongeveer 80% van hun kernbeheersingsvereisten. ISO 27001 biedt de structurele blauwdruk voor een Information Security Management System (ISMS), gericht op de governance- en risicobeheerprocessen. Omgekeerd richt SOC 2 zich op de operationele effectiviteit van beheersingsmaatregelen met betrekking tot de Trust Services Criteria. Door deze standaarden op elkaar af te stemmen, kan een fintech-organisatie een eenduidige beveiligingshouding creëren die voldoet aan de eisen van diverse belanghebbenden zonder de werklast te verdubbelen.
Strategieën om Auditmoeheid te Bestrijden
Om wendbaar te blijven, moeten fintech-leiders overstappen van een reactieve audit-mentaliteit naar een proactieve, uniforme beheersingsomgeving. Dit omvat het gelijktijdig in kaart brengen van specifieke beheersingsmaatregelen voor meerdere framework-vereisten. De iExperts-methodologie benadrukt de volgende belangrijke pijlers voor het bereiken van fintech veerkracht:
- Common Control Framework: Het implementeren van een enkele set maatregelen die voldoen aan de vereisten van zowel NIST, SOC 2 als ISO 27001.
- Hergebruik van Bewijslast: Gebruikmaken van een centrale opslagplaats waar een enkel bewijsstuk (zoals een firewall-log of toegangsbeoordeling) kan voldoen aan meerdere auditverzoeken.
- Continue Monitoring: Wegbewegen van momentopnames naar real-time inzicht in de beheersingsomgeving.
Kernresultaten voor Geïntegreerde Compliance
- Geïntegreerde Risicobeoordeling
- Cross-Framework Gap-analyse
- Geïntegreerd Intern Auditplan
"Echte veerkracht wordt niet gevonden in het aantal certificeringen dat een organisatie bezit, maar in de efficiëntie en diepgang van de beheersingsmaatregelen die deze ondersteunen."
Pro Tip
Wanneer u uw beheersingsmaatregelen in kaart brengt, begin dan met de Annex A maatregelen uit ISO 27001:2022 als uw basislijn. Deze zijn meer voorschrijvend en dekken vaak de bredere Trust Services Criteria-vereisten uit SOC 2. Door eerst aan de strengere ISO-eisen te voldoen, bereikt u vaak SOC 2-compliance als bijproduct.
De reis naar fintech veerkracht hoeft geen herhalende cyclus van stress te zijn. Door gebruik te maken van de expertise van iExperts, kunnen startups een schaalbare GRC-architectuur bouwen die snelle groei en onwankelbaar klantvertrouwen ondersteunt. Het vandaag integreren van uw compliance-inspanningen zorgt ervoor dat uw beveiligingshouding een concurrentievoordeel blijft in plaats van een bureaucratische hindernis.